
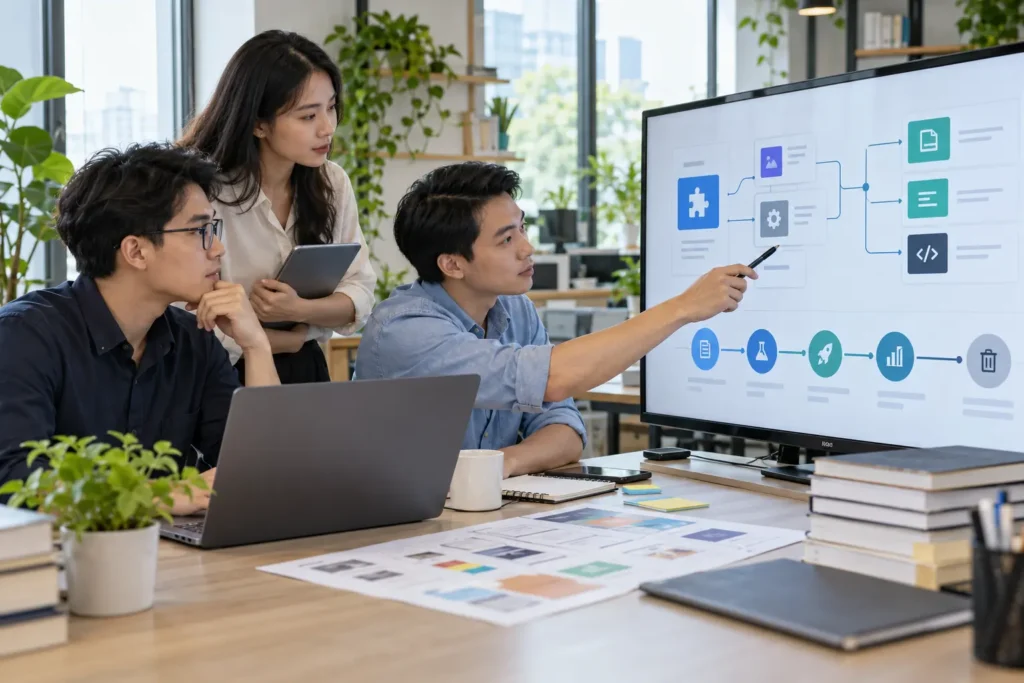
Plugin và theme biến một bản WordPress cơ bản thành hệ thống bán hàng, đặt lịch, thành viên hoặc cổng nội dung. Nhưng mỗi thành phần cũng mang theo mã nguồn, quyền truy cập, kênh cập nhật và một nhà cung cấp mà doanh nghiệp phải tin cậy. Rủi ro không chỉ xuất hiện lúc có CVE; nó bắt đầu từ khi chọn sai thành phần, tiếp tục qua các lần cập nhật thiếu kiểm soát và kéo dài đến lúc plugin đã ngừng dùng nhưng file vẫn còn trên máy chủ.
Quản lý plugin/theme là quản lý vòng đời
Một danh sách cài đặt chỉ cho biết website đang có gì. Vòng đời phải trả lời thêm: ai yêu cầu, dùng cho quy trình nào, lấy từ đâu, ai chịu trách nhiệm, dữ liệu nào đi qua, cập nhật bằng kênh nào và điều kiện nào buộc phải thay thế. Khi thiếu các câu trả lời này, đội kỹ thuật thường chỉ phản ứng sau cảnh báo.
Sự cố khó xử lý nhất thường không đến từ thành phần nổi tiếng nhất mà từ plugin nhỏ được cài cho một chiến dịch cũ, không còn owner nhưng vẫn giữ endpoint, cron hoặc quyền ghi dữ liệu.
Chặng 1: xác định nhu cầu trước khi tìm plugin
Viết yêu cầu chức năng và dữ liệu trước khi tìm sản phẩm. Nếu nhu cầu chỉ là một đoạn hiển thị đơn giản, thêm một plugin lớn có thể tạo nhiều route, bảng dữ liệu và phụ thuộc hơn giá trị nhận được. Với chức năng quan trọng như thanh toán hay tài khoản, cần nêu RTO/RPO, lưu lượng, yêu cầu riêng tư và cách vận hành khi plugin tạm ngừng.
Chặng 2: thẩm định nguồn và nhà cung cấp
Ưu tiên kho chính thức hoặc kênh vendor có danh tính, lịch sử phát hành, chính sách hỗ trợ và thông báo bảo mật rõ. Ghi lại phiên bản, checksum hoặc package gốc khi có. Số lượt cài và đánh giá chỉ là tín hiệu; không thay thế việc đọc changelog, quyền cần dùng, tần suất bảo trì và khả năng xuất dữ liệu.
Chặng 3: kiểm thử trong môi trường tách biệt
Staging cần gần production về PHP, WordPress, theme và plugin liên quan nhưng không dùng credential thật. Kiểm tra luồng chính, quyền người dùng, request ra ngoài, thay đổi database, cron, email và hành vi khi tắt plugin. Chụp baseline trước cài để biết thành phần đã thêm file, option và endpoint nào.
Chặng 4: triển khai có checkpoint
Mỗi lần cài hoặc nâng phiên bản phải có backup đã kiểm tra, người phê duyệt, cửa sổ triển khai và tiêu chí rollback. Sau triển khai không chỉ nhìn trang chủ; cần chạy smoke test cho đăng nhập, biểu mẫu, checkout, cache, cron và log lỗi. Ghi phiên bản thực tế thay vì tin rằng dashboard luôn phản ánh đúng package đang chạy.
Chặng 5: giám sát và xử lý cảnh báo
Nối inventory với nguồn cảnh báo để biết lỗ hổng ảnh hưởng website nào. Ưu tiên theo khả năng khai thác, mức phơi nhiễm và tác động, không chỉ theo điểm số. Nếu chưa thể vá, biện pháp bù phải có owner và ngày hết hạn: tắt route, giới hạn quyền, thêm WAF rule hoặc tạm vô hiệu hóa chức năng.
Chặng 6: thay thế và ngừng sử dụng sạch
Deactivate không đồng nghĩa đã loại bỏ rủi ro. Trước khi xóa cần xuất dữ liệu cần giữ, kiểm tra shortcode/block, cron, webhook, user role và bảng riêng. Sau khi chuyển đổi, xóa package cũ, thu hồi license/token, rà file còn sót và theo dõi lỗi ít nhất một chu kỳ kinh doanh.
Bảng kiểm tối thiểu cho mỗi thành phần
- Owner nghiệp vụ và owner kỹ thuật được ghi rõ.
- Nguồn package, license, phiên bản và kênh cảnh báo có bằng chứng.
- Dữ liệu, quyền, endpoint, cron và phụ thuộc đã được lập danh mục.
- Có staging, smoke test, backup và đường rollback.
- Có tiêu chí thay thế khi vendor chậm vá hoặc ngừng duy trì.
Điều doanh nghiệp cần đo
Không nên đo bằng số plugin ít hay nhiều. Các chỉ số hữu ích hơn là tỷ lệ thành phần có owner, thời gian từ cảnh báo đến quyết định, số ngoại lệ quá hạn, tỷ lệ backup restore được và số thành phần không còn cần nhưng vẫn tồn tại. Mục tiêu là rút ngắn thời gian không chắc chắn khi có sự cố.
Vòng đời tốt không loại bỏ mọi rủi ro, nhưng giúp doanh nghiệp biết mình đang tin ai, có thể cô lập phần nào và khôi phục bằng đường nào. Đó là khác biệt giữa cập nhật theo cảm tính và quản trị thành phần có kiểm soát.
WordPress Security Handbook, WordPress Common APIs Security, CISA Software Supply Chain và OWASP SCVS.
Cụm an toàn plugin/theme WordPress
Đi từ lựa chọn nguồn đến cập nhật, thay thế, ứng cứu và phát triển code tùy biến.
Câu hỏi thường gặp
Chỉ cần dùng ít plugin là an toàn?
Không. Số lượng không phản ánh nguồn, quyền, dữ liệu, mức phơi nhiễm hay khả năng duy trì.
Inventory cần ghi gì?
Tối thiểu gồm phiên bản, nguồn, owner, website sử dụng, dữ liệu, quyền, kênh cảnh báo và kế hoạch thay thế.
Deactivate đã loại bỏ rủi ro chưa?
Chưa. File, cron, bảng dữ liệu, user role và token có thể vẫn tồn tại.


