
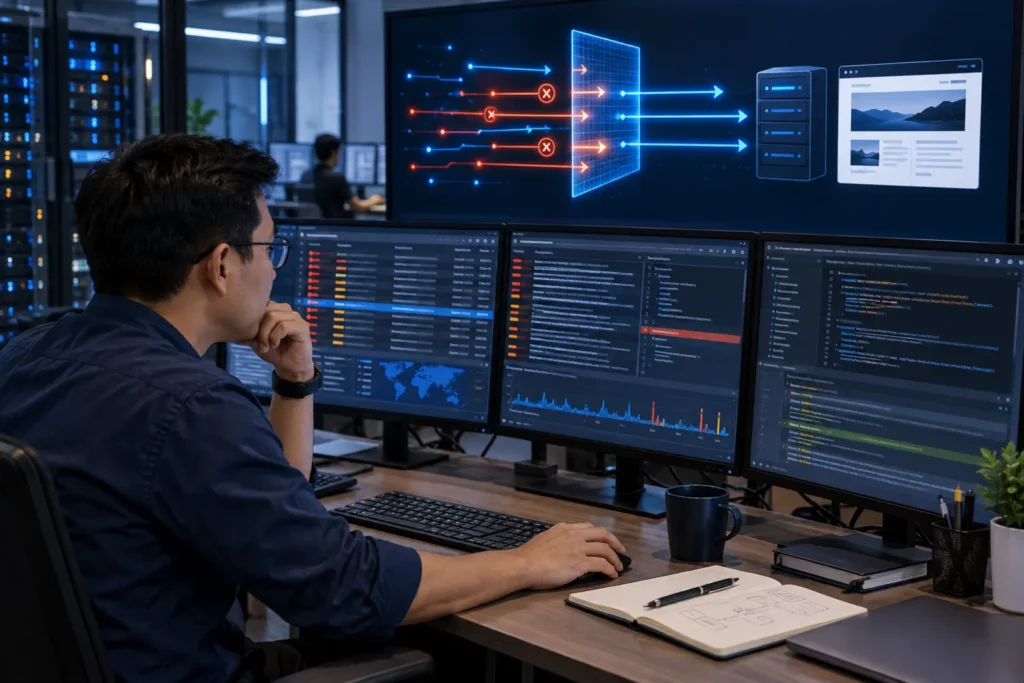
WAF (Web Application Firewall) phân tích HTTP/S request và áp rule trước hoặc trong lúc request tới WordPress. Nó có thể giảm bot, chặn mẫu khai thác phổ biến và cung cấp log, nhưng không thay thế cập nhật plugin, kiểm tra quyền hay sửa lỗi logic ứng dụng.
OWASP coi WAF là lớp lọc bổ sung; kiểm soát truy cập và logic nghiệp vụ vẫn phải thực thi trong code phía server.
Các mô hình triển khai phổ biến
WAF có thể chạy tại CDN/reverse proxy, web server như ModSecurity hoặc ở mức plugin WordPress. Lớp càng gần Internet càng có thể chặn trước khi request tới origin; lớp ứng dụng có nhiều ngữ cảnh WordPress hơn nhưng request đã tiêu tốn tài nguyên PHP.
Khi nào website nên ưu tiên WAF?
- Website thương mại, dữ liệu quan trọng hoặc thường xuyên bị bot/quét.
- Không thể vá ngay nhưng cần biện pháp tạm thời có thời hạn.
- Nhiều website cần rule và quan sát tập trung.
- Cần giới hạn login, XML-RPC, API hoặc địa lý theo rủi ro.
- Hosting yếu trước lưu lượng xấu và cần lọc từ edge.
Chọn rule theo rủi ro, không bật tối đa
Rule nghiêm có thể chặn form, checkout, API hoặc admin. Bắt đầu ở chế độ quan sát/tuning nếu công cụ hỗ trợ, ghi false positive và phát hành theo nhóm. Mỗi ngoại lệ cần phạm vi URL, phương thức và thời hạn; không tắt toàn bộ WAF vì một lỗi đơn lẻ.
WAF không nhìn thấy gì?
Nó khó phát hiện tài khoản hợp lệ bị lạm dụng, hành vi quản trị trái phép, mã độc có sẵn trên server hoặc lỗi logic chỉ doanh nghiệp hiểu. Traffic đi thẳng origin hoặc qua kênh không được bảo vệ cũng có thể bỏ qua WAF. Vì vậy cần khóa origin phù hợp và đối chiếu log nhiều lớp.
Đo hiệu quả WAF
Theo dõi request bị chặn, false positive, latency, lỗi 403/5xx, tải origin và sự kiện thực tế. Đừng dùng “số cuộc tấn công đã chặn” như chỉ số duy nhất vì nhiều request chỉ là bot quét tự động. Quan trọng là rule có giảm rủi ro mà không phá nghiệp vụ.
WAF sau sự cố
Dùng IoC từ access log để tạo rule tạm thời, nhưng vẫn làm sạch và vá root cause. Sau khi cập nhật xong, rà lại rule tạm để tránh tích lũy ngoại lệ khó quản lý. Lưu cấu hình và có rollback trước khi thay policy production.
Virtual patching có thể giảm rủi ro ngắn hạn nhưng không bảo đảm chặn mọi biến thể khai thác.
Nguồn tham khảo chính thức
Tham khảo phần Firewall trong Hardening WordPress và quan điểm defense in depth của OWASP Zero Trust Architecture Cheat Sheet.
WAF không phải tấm khiên đặt vào là xong
Rule mặc định có thể chặn nhiều payload phổ biến, nhưng không biết luồng checkout, API riêng hay hành vi bình thường của website. Nếu bật chế độ quá gắt, khách thật gặp lỗi; nếu vì thế tắt toàn bộ WAF, website trở lại trạng thái không có lớp lọc.
Học từ request đã gây ra sự cố
Sau khi xác định điểm khai thác, có thể tạo virtual patch thu hẹp theo route, method và pattern trong lúc chờ cập nhật. Rule cần có owner, lý do và ngày rà lại. Không biến biện pháp tạm thành cấu hình tồn tại vĩnh viễn mà không ai hiểu.
Khi nào WAF tạo cảm giác an toàn giả?
- Origin vẫn public và attacker đi thẳng không qua CDN/WAF.
- Rule chỉ nhìn signature nhưng credential hợp lệ đã bị lộ.
- Allowlist quá rộng cho văn phòng, agency hoặc bot.
- Không ai xem log và cảnh báo.
- Plugin lỗi không được vá vì cho rằng WAF đã chặn.
Tuning bằng dữ liệu, không bằng cảm giác
Bắt đầu ở chế độ quan sát khi phù hợp, nhóm false positive theo chức năng và chỉ tạo ngoại lệ hẹp. Đo cả request xấu bị chặn lẫn giao dịch thật bị ảnh hưởng. Một WAF tốt là lớp giảm rủi ro có thể vận hành, không phải nguồn lỗi khiến đội ngũ luôn muốn tắt đi.
Origin phải thực sự đi qua lớp bảo vệ
Rà DNS history, subdomain và firewall để tránh đường đi trực tiếp bỏ qua WAF. Nếu cần truy cập origin cho quản trị, dùng kênh tách biệt và xác thực, không để public không kiểm soát.
Rule cần vòng đời
Mỗi ngoại lệ và virtual patch có người sở hữu, lý do, ngày tạo và ngày hết hạn. Rule không ai hiểu sẽ trở thành rủi ro hoặc bị tắt trong lần xử lý lỗi tiếp theo.
Cụm gia cố WordPress sau phục hồi
Hoàn thiện cấu hình, quyền, danh tính và lớp phòng thủ theo một lộ trình có kiểm thử.
Câu hỏi thường gặp
Cài WAF có nghĩa không cần cập nhật plugin không?
Không. WAF không bảo đảm chặn mọi biến thể và không thay thế bản vá.
WAF plugin và WAF CDN khác nhau thế nào?
WAF CDN lọc trước origin; plugin có ngữ cảnh WordPress hơn nhưng request đã vào PHP.
Vì sao WAF chặn nhầm khách thật?
Rule hoặc ngưỡng quá rộng có thể trùng form, API, checkout hợp lệ; cần quan sát và tuning.
Cần rà cấu hình bảo mật theo website thực tế?
WebAnToan có thể kiểm tra cấu hình, quyền, tài khoản và lớp phòng thủ mà không làm gián đoạn nghiệp vụ.


