
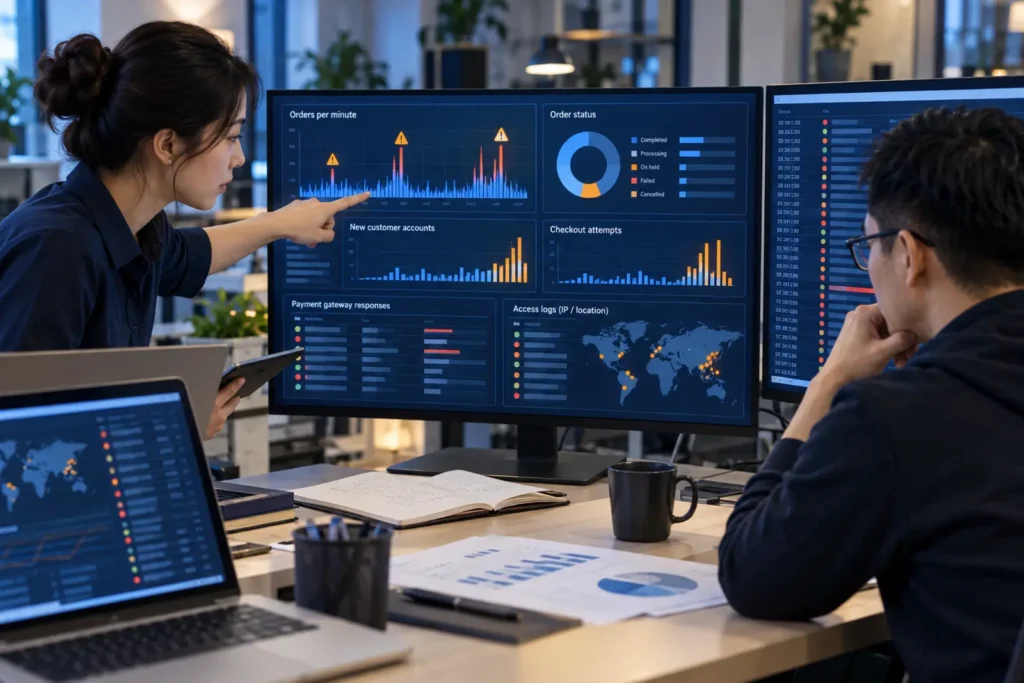
WooCommerce phát sinh nhiều tài khoản hoặc đơn hàng giả có thể do bot đăng ký, checkout automation, card testing, form tùy biến hoặc website bị chiếm. Không nên xóa hàng loạt trước khi phân biệt đơn thất bại, test nội bộ, fraud và xâm nhập quản trị.
Ghi nhận pattern
Nhóm theo thời gian, trạng thái, sản phẩm, giá trị, email domain, IP, user-agent, payment method và checkout route. So sánh với baseline bán hàng thật. Một IP hoặc quốc gia không đủ kết luận; NAT, VPN và khách quốc tế có thể hợp lệ.
Phân biệt tài khoản rác và account takeover
Tài khoản mới hàng loạt thường đến từ registration bot. Account takeover thể hiện thay đổi email/mật khẩu, địa chỉ hoặc đơn trên tài khoản cũ. Rà session, reset password, application password và log plugin/audit nếu có.
Kiểm tra checkout và payment gateway
Card testing thường tạo nhiều giao dịch nhỏ/thất bại trong thời gian ngắn. Phối hợp gateway, không lưu hoặc xử lý dữ liệu thẻ ngoài chuẩn của nhà cung cấp. Giới hạn tốc độ, bot protection và fraud rules cần tuning để không chặn khách thật.
Kiểm tra điểm đăng ký
WooCommerce lưu ý My Account, checkout và form do extension tạo có cài đặt riêng. Tắt đăng ký ở một nơi không đảm bảo route khác bị đóng. Thử bằng cửa sổ riêng tư, xác minh challenge và đăng ký hợp lệ sau thay đổi.
Phản ứng có kiểm soát
- Giữ mẫu đơn, log và timeline trước khi xóa.
- Tạm hạn chế route hoặc payment method bị abuse.
- Vá plugin/theme và rà user quyền cao.
- Thu hồi session/credential liên quan.
- Áp velocity detection, CAPTCHA/bot protection và alert.
- Kiểm thử checkout thật, webhook và email giao dịch.
Chặn cả quốc gia, email miễn phí hoặc dải IP có thể tạo nhiều false positive. Dùng nhiều tín hiệu và review định kỳ.
Một đêm có hàng trăm đơn hàng nhưng không phải tin vui
Card testing và bot checkout có thể tạo nhiều đơn giá trị nhỏ, trạng thái failed hoặc pending. Dashboard trông như traffic tăng trưởng, nhưng payment gateway bắt đầu cảnh báo, tồn kho bị giữ và email gửi dồn dập. Nếu cửa hàng xử lý thủ công, nhân viên mất nhiều giờ phân biệt khách thật với bot.
Tài khoản rác không đồng nghĩa website đã bị hack
WooCommerce có nhiều điểm đăng ký: My Account, checkout, social login, API hoặc plugin membership. Bot có thể dùng chức năng hợp lệ nhưng tự động hóa ở tốc độ lớn. Ngược lại, admin lạ hoặc đơn bị sửa sau khi thanh toán có thể là dấu hiệu chiếm quyền sâu hơn. Cần dựa vào log và chuỗi hành vi.
Những pattern đáng giữ lại
- Nhiều đơn cùng IP/device nhưng đổi email hoặc thẻ.
- Một BIN, quốc gia hoặc giá trị nhỏ lặp lại với tốc độ cao.
- Đăng ký và checkout trong vài giây, không có hành vi duyệt sản phẩm.
- Failed tăng mạnh trên một payment route.
- Tài khoản dùng địa chỉ vô nghĩa nhưng pattern giống nhau.
Khoanh vùng mà không chặn khách thật
Kết hợp velocity, CAPTCHA theo rủi ro, xác thực email, rule gateway và rate limit. Không dùng một tín hiệu duy nhất như quốc gia hay email miễn phí. Triển khai theo bước, đo false positive và giữ đường hỗ trợ cho khách hợp lệ bị chặn.
Khi nào cần coi là sự cố bảo mật?
Nếu có admin/user đặc quyền mới, webhook bị đổi, API key lạ, plugin thanh toán bị sửa hoặc dữ liệu đơn hàng bị truy cập trái phép, hãy nâng cấp thành incident. Bảo toàn log và phối hợp gateway; không xóa đơn hàng hàng loạt trước khi phân tích pattern và nghĩa vụ dữ liệu.
Sau khi bot giảm, việc vẫn chưa kết thúc
Rà tồn kho bị giữ, coupon bị lạm dụng, email reputation, phí gateway và tài khoản rác. Cập nhật ngưỡng theo mùa bán hàng để hệ thống không chặn chiến dịch thật. Một rule hiệu quả hôm nay có thể trở thành rào cản doanh thu vào ngày khuyến mại.
Nguồn tham khảo chính thức
WooCommerce hướng dẫn rà từng route đăng ký trong Accounts and Privacy Settings và mô tả velocity/card testing/bot orders trong Anti-Fraud Protection.
Phối hợp với payment gateway sớm
Gateway nhìn thấy tín hiệu mà WordPress không có, như kết quả xác thực, BIN pattern và velocity trên mạng lưới. Gửi timestamp, order ID và pattern đã ẩn dữ liệu nhạy cảm; hỏi biện pháp tạm thời phù hợp. Không tự lưu số thẻ hoặc dữ liệu thanh toán để điều tra ngoài phạm vi cho phép. Sau khi áp dụng rule, theo dõi tỷ lệ thanh toán thành công của khách thật theo từng giờ và chuẩn bị phương án hoàn tác.
Các tình huống website bị xâm nhập thường gặp
Chọn đúng triệu chứng để thu thập bằng chứng và xử lý theo phạm vi thực tế.
Câu hỏi thường gặp
Nhiều đơn failed có chắc là website bị hack không?
Không. Có thể là card testing, bot hoặc lỗi gateway; cần đối chiếu log và pattern.
Tắt đăng ký My Account đã đủ chưa?
Không nếu checkout hoặc extension có route đăng ký riêng.
Có nên chặn cả quốc gia có nhiều đơn giả không?
Chỉ khi phù hợp thị trường và có bằng chứng; blacklist rộng dễ chặn khách thật.
Website của bạn đang có triệu chứng tương tự?
WebAnToan có thể tái hiện hiện tượng, khoanh vùng và đề xuất thứ tự xử lý dựa trên dữ liệu thực tế.


