
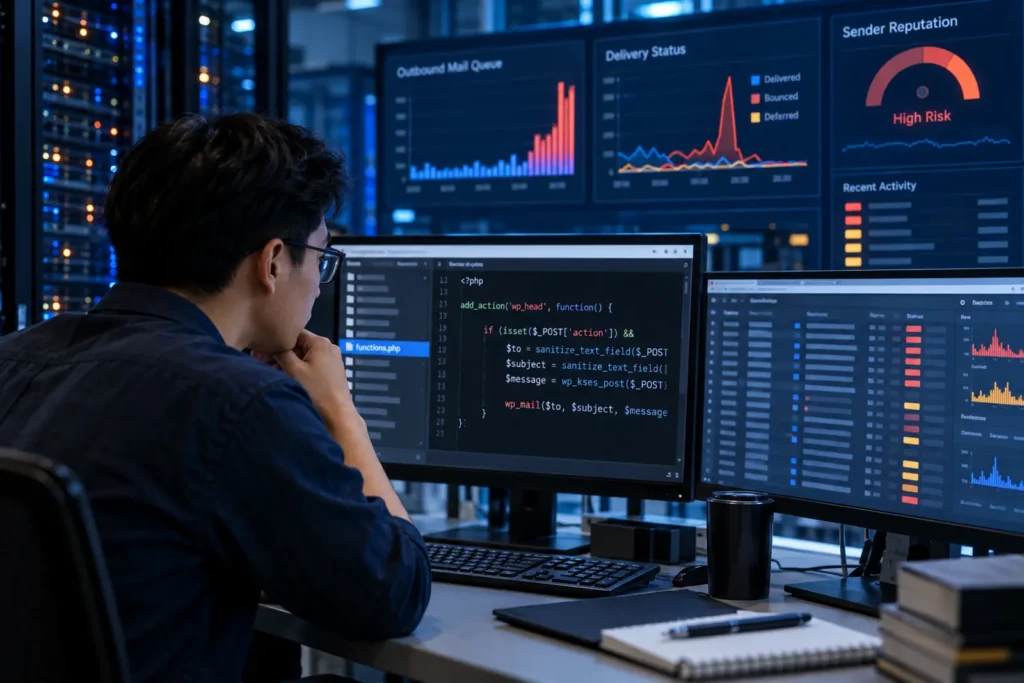
Website gửi email spam có thể làm đầy queue, tăng bounce, bị hosting khóa và ảnh hưởng uy tín IP/domain. Nguồn phát có thể là script mã độc, tài khoản SMTP lộ, form bị bot lạm dụng, plugin newsletter sai cấu hình hoặc cron chạy hàng loạt.
Khoanh vùng kênh gửi
Xác định email đi qua PHP mail, SMTP plugin, API nhà cung cấp hay MTA của server. Lưu mẫu header, Message-ID, thời gian, sender và log delivery. Không chỉ nhìn hộp Sent vì script có thể gửi trực tiếp mà không lưu bản sao.
Giảm thiệt hại trước
Tạm dừng queue hoặc khóa credential bị lộ theo khả năng của hosting, nhưng giữ log và mẫu thư. Nếu website cần email giao dịch, cân nhắc giới hạn theo loại thay vì tắt toàn bộ. Thông báo cho nhà cung cấp mail để phối hợp reputation và abuse.
Tìm nguồn tạo thư
- File PHP mới, backdoor, cron và request ngay trước mỗi đợt gửi.
- SMTP/API key, mailbox và rule chuyển tiếp bị lộ.
- Contact form không chống bot hoặc endpoint gửi mail không kiểm tra nonce/capability.
- Newsletter/import bị cấu hình sai hoặc danh sách bị chèn.
- Website khác cùng server dùng chung IP gửi spam.
Làm sạch và thay credential
Loại bỏ code/tài khoản/cron độc hại, vá điểm vào rồi xoay SMTP/API key và mật khẩu email. Kiểm tra máy tính quản trị trước khi cấp credential mới. Cấu hình SPF, DKIM, DMARC hỗ trợ xác thực domain nhưng không chữa mã độc trên website.
Phục hồi khả năng gửi
Xử lý queue tồn, bounce và suppression theo hướng dẫn nhà cung cấp. Theo dõi volume, tỷ lệ lỗi, người nhận lạ và alert khi tăng đột biến. Không cố gửi tiếp qua IP/domain mới trước khi nguồn spam được đóng.
Log giúp phân biệt form abuse, credential lộ và script trên server; thiếu nó khiến root cause khó xác định.
Sự cố thường bắt đầu bằng một hóa đơn email tăng bất thường
Nhiều doanh nghiệp không theo dõi mail queue. Họ chỉ biết khi nhà cung cấp khóa SMTP, khách báo không nhận OTP hoặc domain rơi vào blacklist. Đến lúc đó, thư giao dịch thật bị từ chối cùng với hàng nghìn thư rác và bộ phận chăm sóc khách hàng phải giải thích một lỗi mà họ không gây ra.
Ba nguồn gửi spam dễ bị nhầm lẫn
- Form bị bot lạm dụng: website vẫn sạch nhưng endpoint cho phép gửi email tới địa chỉ tùy ý hoặc không rate limit.
- Credential SMTP bị lộ: thư được gửi trực tiếp qua nhà cung cấp, đôi khi không đi qua server WordPress.
- Script mã độc trên hosting: PHP, cron hoặc webshell tự tạo nội dung và gửi theo queue.
Nếu không phân biệt, đội ngũ có thể thay plugin form trong khi password SMTP vẫn bị dùng, hoặc đổi password SMTP nhưng script trên máy chủ lấy được credential mới.
Header và log kể lại đường đi của email
Giữ một vài mẫu thư đầy đủ header, message ID và timestamp. Đối chiếu SMTP log, PHP mail log, access log, cron và lịch sử đăng nhập. Hãy tìm thời điểm tốc độ gửi tăng, tài khoản xác thực, IP nguồn và script gọi mail. Đừng chỉ nhìn địa chỉ From vì nó có thể bị giả mạo.
Khoanh vùng mà không làm tê liệt giao dịch
Có thể tạm dừng queue nghi vấn, rotate credential, giới hạn tốc độ hoặc vô hiệu hóa endpoint bị lạm dụng. Nhưng cần giữ luồng thiết yếu như OTP, xác nhận đơn hàng qua kênh sạch nếu doanh nghiệp đang hoạt động. Mọi ngoại lệ tạm thời phải có thời hạn và được theo dõi.
Phục hồi uy tín gửi cần thời gian
Sau khi nguồn spam đã đóng, làm việc với nhà cung cấp và blacklist theo quy trình của họ; kiểm tra SPF, DKIM, DMARC nhưng không xem đó là thuốc chữa mã độc. Theo dõi bounce, complaint và delivery rate. Gửi lượng lớn ngay lập tức để “thử” có thể khiến reputation xấu thêm.
Câu hỏi cần trả lời sau sự cố
Tại sao không có cảnh báo khi số thư tăng? Ai giữ credential SMTP? Form nào cho phép bot lạm dụng? Log được lưu bao lâu? Những câu trả lời này biến một lần chữa cháy thành cải thiện vận hành, thay vì chờ hóa đơn bất thường tiếp theo.
Nguồn tham khảo chính thức
WordPress.org lưu ý website bị lợi dụng gửi spam có thể dẫn đến email blacklist và khuyến nghị làm việc với hosting trong FAQ My site was hacked.
Đừng quên người nhận thư rác
Nếu thư mang thương hiệu doanh nghiệp đã tới khách hàng, cần chuẩn bị thông điệp hỗ trợ phù hợp: không bấm link, không cung cấp thông tin và cách xác minh email thật. Che giấu sự cố trong khi khách tiếp tục nhận thư giả có thể làm thiệt hại niềm tin lớn hơn vấn đề kỹ thuật ban đầu.
Các tình huống website bị xâm nhập thường gặp
Chọn đúng triệu chứng để thu thập bằng chứng và xử lý theo phạm vi thực tế.
Câu hỏi thường gặp
SPF DKIM DMARC có ngăn website gửi spam không?
Chúng hỗ trợ xác thực domain nhưng không loại bỏ script độc hay credential SMTP bị lộ.
Có nên xóa toàn bộ mail queue ngay?
Nên giữ mẫu và log điều tra, sau đó xử lý queue theo hướng dẫn nhà cung cấp.
Đổi SMTP password đã đủ chưa?
Chưa nếu script, form abuse hoặc thiết bị quản trị bị nhiễm vẫn còn.
Website của bạn đang có triệu chứng tương tự?
WebAnToan có thể tái hiện hiện tượng, khoanh vùng và đề xuất thứ tự xử lý dựa trên dữ liệu thực tế.


