
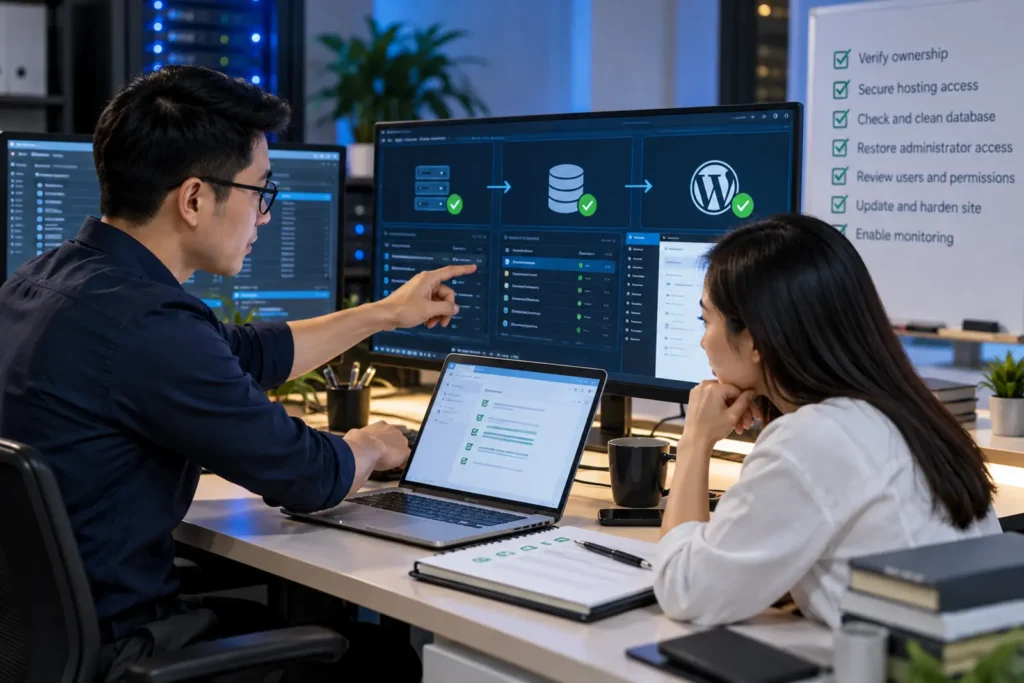
Mất quyền wp-admin có thể do quên mật khẩu, email khôi phục lỗi, plugin gây fatal error, tài khoản bị đổi role/email hoặc attacker chiếm quyền. Cần xác minh quyền sở hữu và bảo toàn bằng chứng trước khi tạo một Administrator mới.
Phân biệt lỗi đăng nhập với bị chiếm quyền
Kiểm tra mã lỗi, email reset, Recovery Mode, hosting và thay đổi gần nhất. Nếu tài khoản biến mất, email bị đổi, user lạ xuất hiện hoặc website có dấu hiệu khác, coi đây là sự cố và khoanh vùng thay vì chỉ reset password.
Ưu tiên kênh khôi phục ít xâm lấn
Dùng “Lost your password” nếu email còn an toàn. Recovery Mode hỗ trợ khi plugin/theme gây fatal error. Nếu có WP-CLI qua SSH, có thể rà user và đặt lại password trong kênh được xác thực. phpMyAdmin/database là phương án kỹ thuật cần backup và hiểu cấu trúc dữ liệu.
Xác minh toàn bộ Administrator
Sau khi vào lại, rà user, role, capability, session, Application Password và email khôi phục. Hủy phiên lạ, thay salts nếu cần, bật 2FA và gán mỗi tài khoản cho một owner. Không giữ tài khoản cứu hộ mặc định lâu hơn cần thiết.
Nếu attacker vẫn đang hoạt động
Giới hạn truy cập website, chụp snapshot và thu hồi credential hạ tầng theo thứ tự. Nếu chỉ reset wp-admin trong khi hosting/SFTP/email bị lộ, attacker có thể chiếm lại ngay. Kiểm tra thiết bị quản trị và website cùng hosting.
Khôi phục không kết thúc ở đăng nhập
- Điều tra thời điểm và cách tài khoản bị đổi.
- Rà file, database, cron và access log.
- Vá plugin/theme hoặc route bị khai thác.
- Xoay password, API key và session liên quan.
- Kiểm thử email reset, 2FA và quy trình owner.
Thao tác sai usermeta hoặc password hash có thể làm mất thêm quyền. Ưu tiên WP-CLI hoặc công cụ hosting được kiểm soát.
Không vào được wp-admin chưa chắc đã bị chiếm quyền
Fatal error, cookie, plugin bảo mật, đổi URL login, database lỗi hoặc permission sai đều có thể khóa quản trị viên. Ngược lại, attacker có thể đổi email, password, role hoặc xóa user. Việc đầu tiên là phân biệt lỗi kỹ thuật với account takeover thay vì thử mọi cách reset cùng lúc.
Dấu hiệu nghiêng về tài khoản bị chiếm
- Email reset hoặc thông báo đổi thông tin mà chủ tài khoản không yêu cầu.
- User vẫn tồn tại nhưng role/capability bị hạ.
- Admin mới, session lạ hoặc thay đổi plugin/theme gần thời điểm mất quyền.
- Email khôi phục cũng không còn truy cập được.
- Hosting, CDN hoặc registrar xuất hiện login bất thường.
Lấy lại đăng nhập không có nghĩa đã lấy lại website
Attacker có thể để lại admin khác, application password, cron, webshell hoặc SSH key. Nếu chỉ reset password rồi tiếp tục vận hành, họ có thể quay lại. Sau khi vào được, hãy thu hồi session, rà toàn bộ user/role, file, database, cron, plugin và log trước khi coi sự cố kết thúc.
Thứ tự khôi phục giảm rủi ro
Xác minh doanh nghiệp còn quyền email, hosting và database; tạo backup/snapshot; chọn kênh khôi phục ít can thiệp nhất như email chính thức hoặc WP-CLI. Chỉ sửa database trực tiếp khi hiểu schema và có đường rollback. Mọi thao tác nên được ghi lại để còn dựng timeline.
Nếu email khôi phục cũng bị mất
Ưu tiên lấy lại mailbox và tài khoản gốc trước, vì attacker có thể tiếp tục reset WordPress. Kiểm tra forwarding, OAuth app, session và recovery contact. Đồng thời liên hệ hosting bằng hồ sơ sở hữu đã chuẩn bị, không gửi OTP hoặc giấy tờ qua kênh không xác minh.
Cảm giác cấp bách dễ dẫn tới quyết định nguy hiểm
Khi website đang bán hàng, đội ngũ có xu hướng giao toàn bộ credential cho bất kỳ ai hứa sửa nhanh. Hãy giữ một đầu mối, giới hạn quyền truy cập tạm thời và thay credential sau hỗ trợ. Tốc độ quan trọng, nhưng một lần chia sẻ root password thiếu kiểm soát có thể tạo ra sự cố thứ hai.
Nguồn tham khảo chính thức
WordPress.org mô tả Recovery Mode cho fatal error và các lựa chọn lấy lại quyền quản trị trong FAQ My site was hacked.
Sau khi vào lại được, hãy để hệ thống kể chuyện
Đừng vội xóa user lạ trước khi lưu ID, email, thời gian tạo và metadata. Đối chiếu access log, audit log, file change và email thông báo để biết attacker vào bằng mật khẩu, lỗ hổng hay quyền hosting. Câu trả lời quyết định phạm vi thay credential, các phiên phải thu hồi và thiết bị quản trị cần kiểm tra.
Các tình huống website bị xâm nhập thường gặp
Chọn đúng triệu chứng để thu thập bằng chứng và xử lý theo phạm vi thực tế.
Câu hỏi thường gặp
Recovery Mode có dùng khi bị đổi mật khẩu không?
Không phải mục đích chính; Recovery Mode hỗ trợ khi fatal error từ plugin/theme cản truy cập.
Có thể sửa password trực tiếp trong database không?
Có phương án kỹ thuật nhưng cần backup và hiểu cấu trúc; ưu tiên reset email hoặc WP-CLI khi có thể.
Lấy lại wp-admin xong đã an toàn chưa?
Chưa. Cần rà user, session, file, database, cron, hosting và thiết bị quản trị.
Website của bạn đang có triệu chứng tương tự?
WebAnToan có thể tái hiện hiện tượng, khoanh vùng và đề xuất thứ tự xử lý dựa trên dữ liệu thực tế.


